En marzo de 2026, Meta sufrió un grave incidente de seguridad después de que un agente de IA interno publicara sin aprobación un consejo técnico incorrecto en el foro de la empresa.
Otro empleado siguió ese consejo y, sin querer, dio a ingenieros no autorizados acceso a datos sensibles de la empresa y de los usuarios durante casi dos horas. Meta clasificó el incidente como Sev 1, su segundo nivel de gravedad de seguridad más alto.
Lo ocurrido en Meta apunta a un problema mayor: los empleados pueden actuar siguiendo indicaciones generadas por IA antes de que nadie haya comprobado si son fiables. Cuando las empresas usan la IA con su conocimiento interno, necesitan una gobernanza de la IA con reglas claras sobre qué información puede usar la IA, qué puede modificar, quién aprueba sus acciones y cómo se registran esas acciones.
En esta guía veremos ocho buenas prácticas de gobernanza de la IA para el conocimiento de empresa, con ejemplos prácticos y marcos de referencia consolidados que te ayudarán a implantar los controles adecuados.
Puntos clave
- La gobernanza de la IA ayuda a las empresas a controlar qué información puede usar la IA, qué acciones puede realizar y quién es responsable de supervisarlas.
- Dar a un agente de IA acceso a un documento no significa que la información sea exacta ni esté actualizada. Las empresas deben identificar sus fuentes de referencia, verificarlas con regularidad y señalar la información desactualizada o contradictoria.
- Los documentos importantes de la empresa deben tener responsables asignados, incluida una persona encargada de mantener al día las instrucciones que usa la IA para encontrar información.
- Los cambios importantes generados por IA deben revisarse antes de aplicarse a los documentos de la empresa, sobre todo cuando los agentes tienen permiso para editarlos directamente.
- Las respuestas generadas por IA deben enlazar a sus fuentes y dejar claro cuándo la información falta, está desactualizada o es contradictoria.
- Las empresas deben poder rastrear qué cambian los agentes de IA, quién aprobó esos cambios y de qué fuentes salieron sus respuestas. También deben probar estos controles con preguntas reales y distintos niveles de acceso.
- Marcos como NIST AI RMF e ISO/IEC 42001 ayudan a las organizaciones a gestionar los riesgos de la IA, mientras que la Ley de IA de la UE (EU AI Act) establece requisitos legales para determinados sistemas y usos de la IA.
¿Qué es la gobernanza de la IA?
La gobernanza de la IA se refiere a las políticas, responsabilidades, procesos y controles que usan las organizaciones para gestionar los sistemas de IA de forma responsable. En términos generales, abarca cómo estos sistemas usan la información, generan resultados y realizan acciones, garantizando la rendición de cuentas, la seguridad, la transparencia y la supervisión humana.
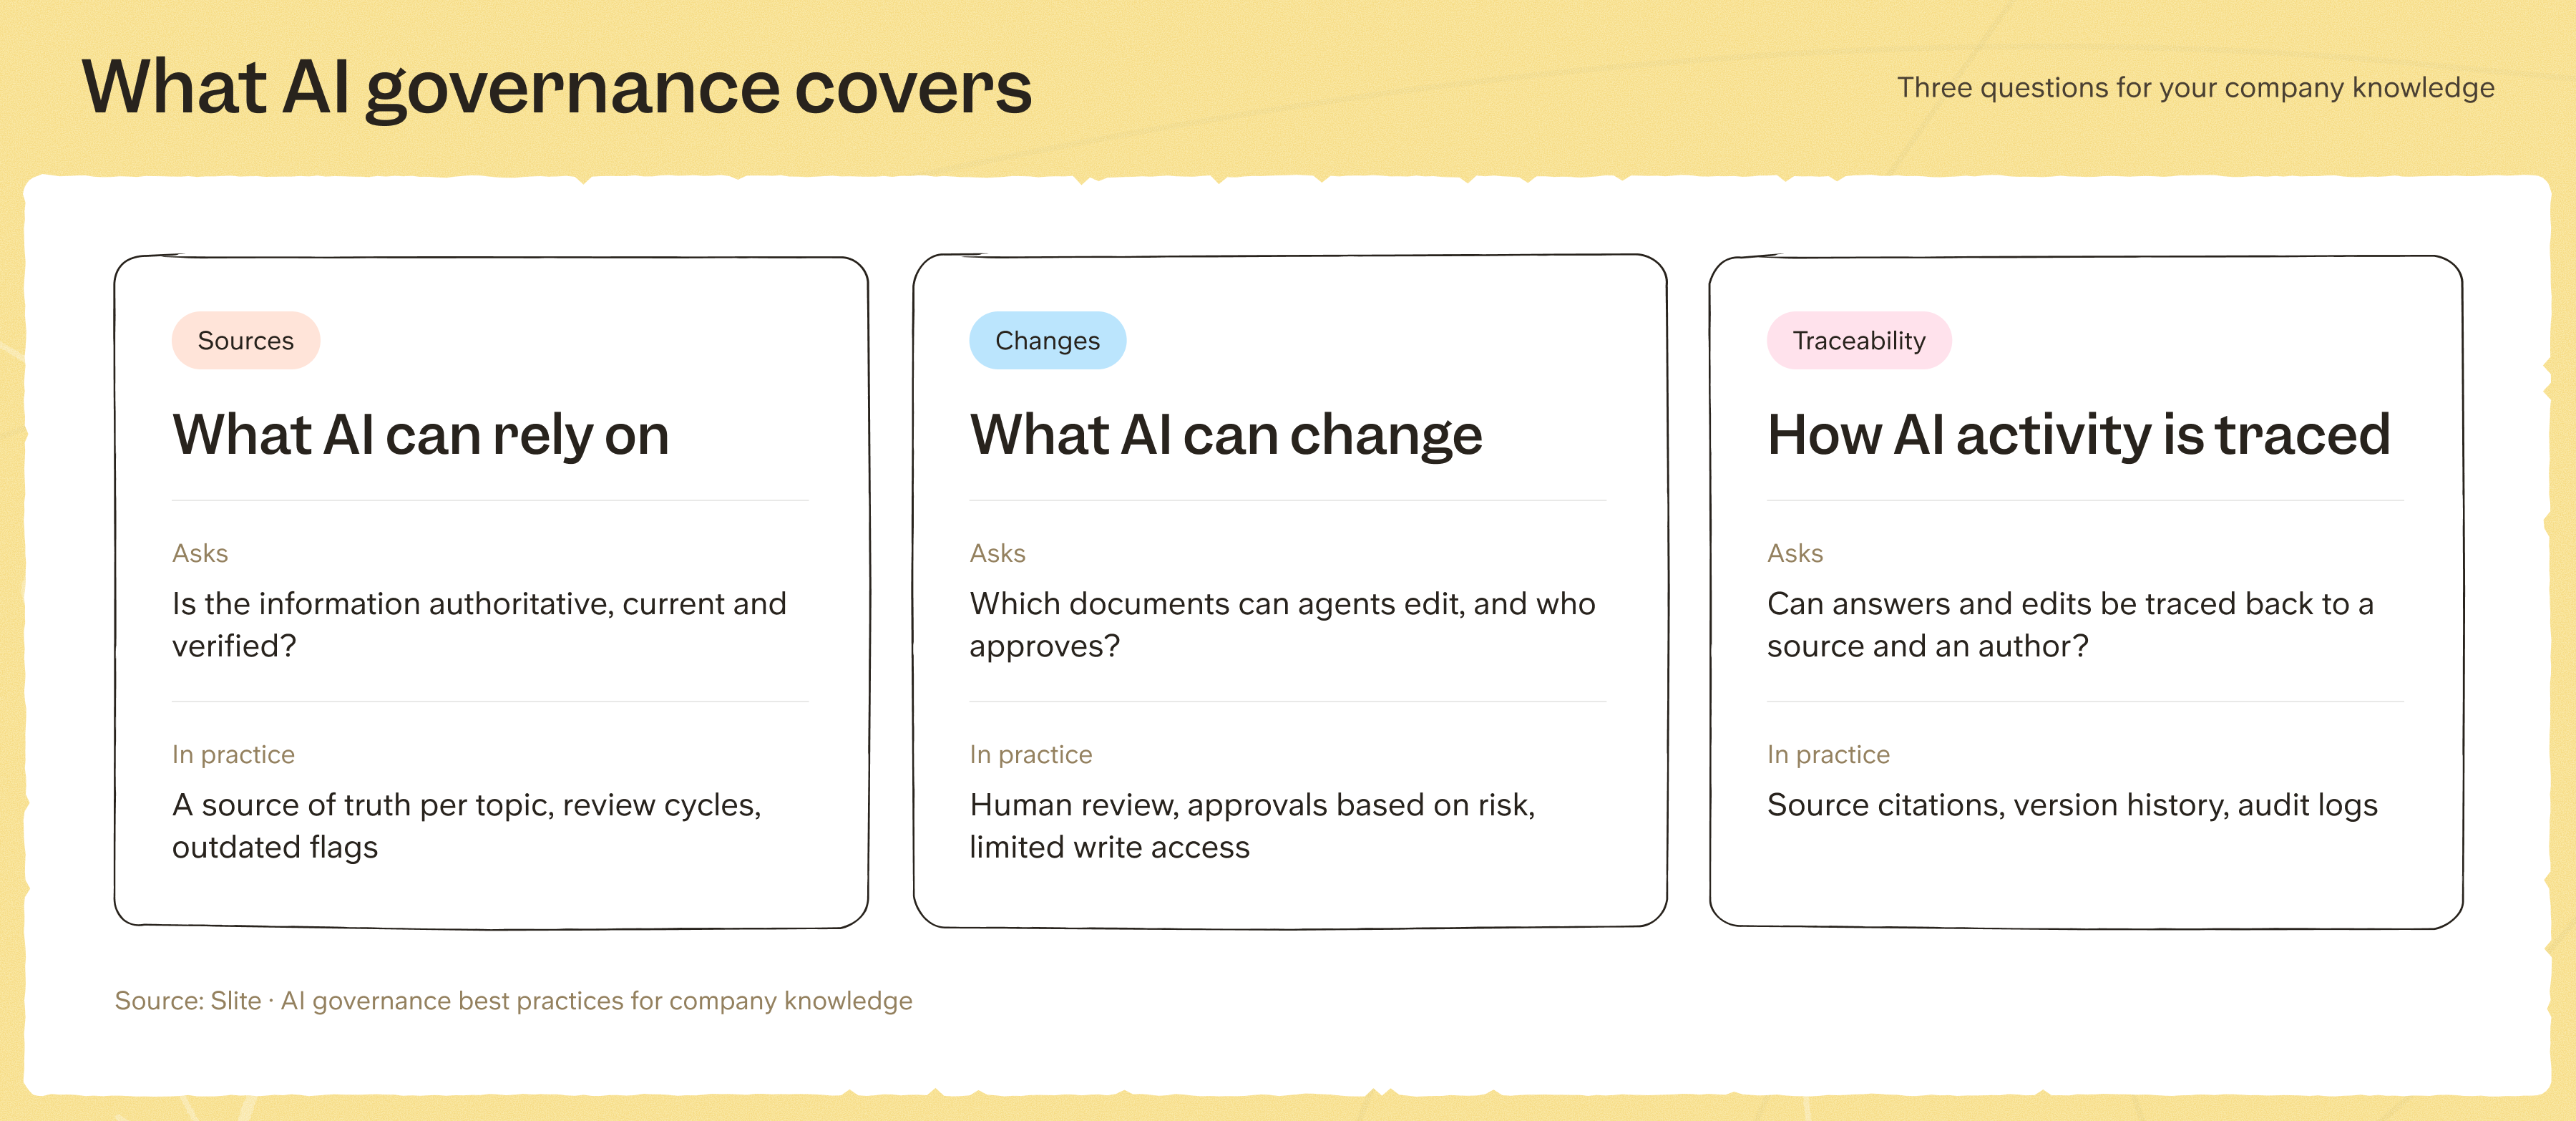
En el caso del conocimiento que ya tiene tu empresa, todo se reduce a tres cosas:
- En qué puede basarse la IA: si la información que recupera procede de fuentes de referencia, actualizadas y verificadas.
- Qué puede cambiar la IA: qué documentos o fuentes de conocimiento pueden modificar los agentes y qué aprobaciones o salvaguardas se requieren.
- Cómo se puede rastrear la actividad de la IA: si las respuestas generadas por IA pueden vincularse a sus fuentes y si los cambios en el conocimiento de la empresa pueden rastrearse y atribuirse.
Principios básicos de la gobernanza de la IA
Hay seis principios básicos que guían cómo las organizaciones gobiernan los sistemas de IA, incluidos los que acceden al conocimiento de la empresa o lo modifican:
- Transparencia: las personas deben poder ver en qué fuentes se basa una respuesta de la IA y reconocer cuándo la información está incompleta o no es fiable.
- Rendición de cuentas: las organizaciones deben establecer quién es responsable de sus sistemas de IA, incluido quién investiga los errores y se asegura de que se corrijan.
- Privacidad: los sistemas de IA solo deben acceder a la información personal o confidencial que están autorizados a usar, y solo deben procesarla y divulgarla en ese marco. Esto también se aplica a la información incluida en las respuestas generadas y en los registros de actividad.
- Equidad: las organizaciones deben comprobar si la información sesgada o incompleta podría llevar a la IA a hacer recomendaciones o tomar decisiones injustas, sobre todo en ámbitos sensibles como la contratación.
- Seguridad: los sistemas de IA deben respetar las restricciones de acceso en todas las herramientas conectadas, con permisos limitados a la información y las acciones que realmente necesitan.
- Supervisión humana: las personas autorizadas deben poder revisar, corregir o detener las decisiones y acciones de la IA, sobre todo cuando podrían afectar a información importante de la empresa o causar daños.
Marcos de gobernanza de la IA que debes conocer
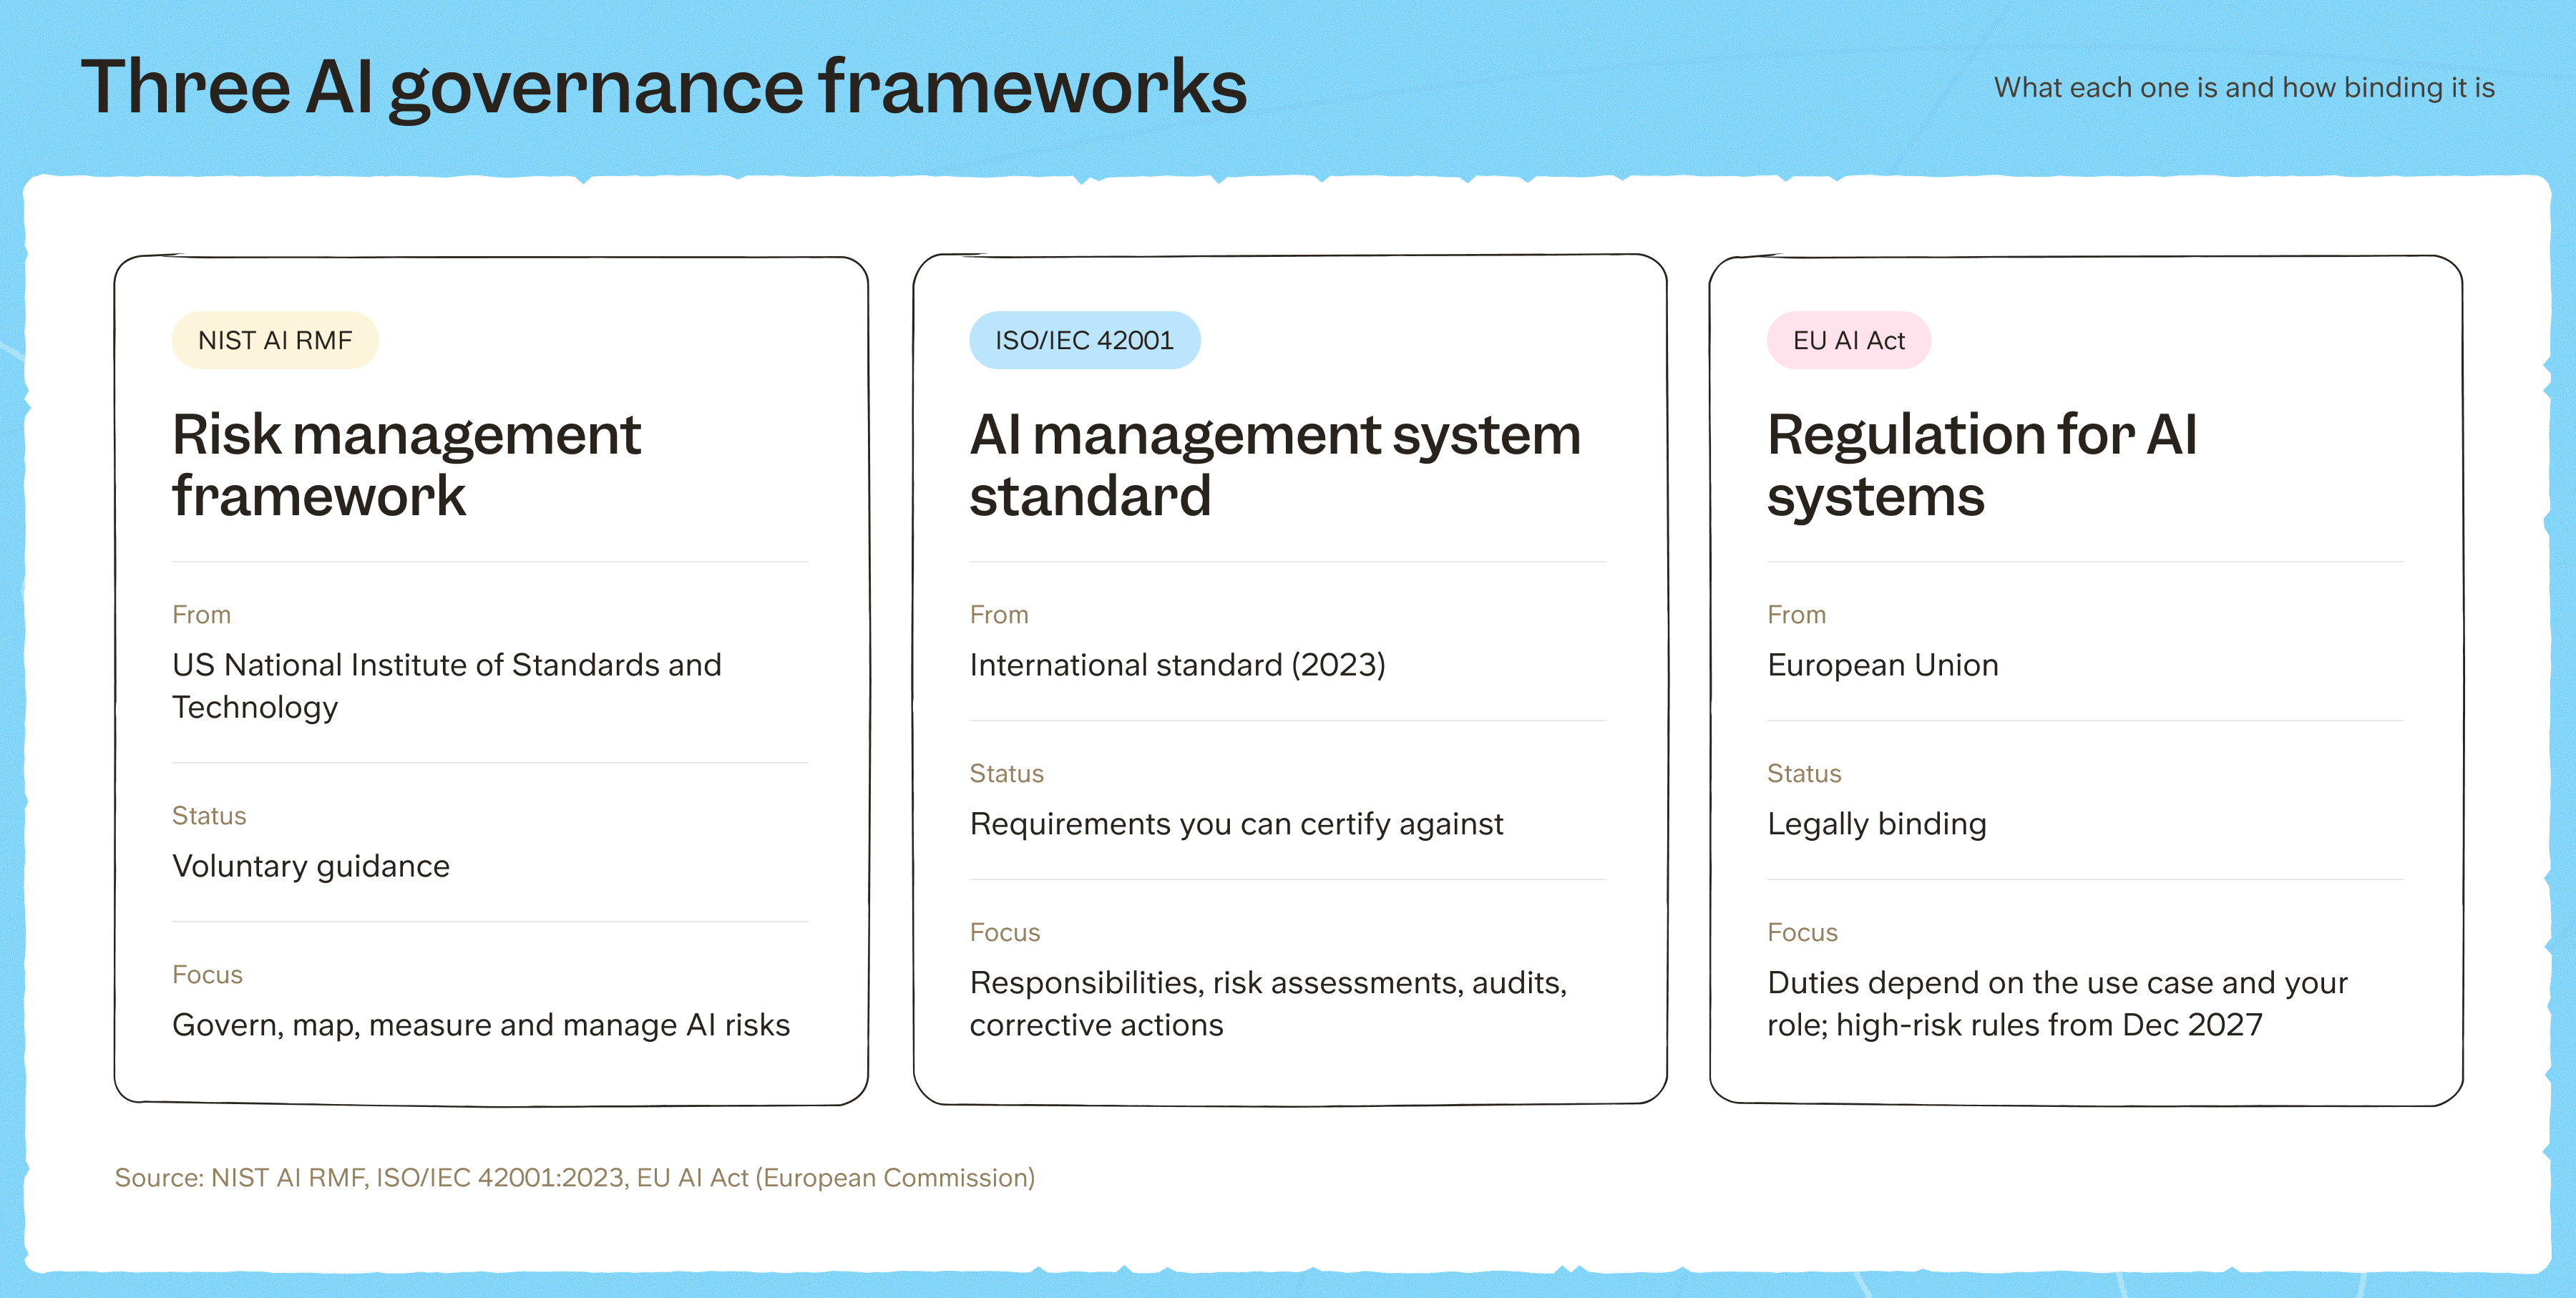
Si estás desarrollando políticas de gobernanza de la IA o evaluando a un proveedor de IA, hay tres marcos y normas que conviene conocer.
Eso sí, cada uno tiene un propósito distinto:
- NIST AI RMF ofrece orientación voluntaria,
- ISO/IEC 42001 establece requisitos para un sistema de gestión de la IA,
- y la Ley de IA de la UE (EU AI Act) establece obligaciones legales para los sistemas de IA incluidos en su ámbito.
Marco de gestión de riesgos de IA del NIST
El Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) desarrolló el AI Risk Management Framework (AI RMF) para ayudar a las organizaciones a identificar, evaluar y gestionar los riesgos de la IA. Es voluntario y se organiza en torno a cuatro funciones interconectadas.
Por ejemplo, si tienes un asistente de IA interno que responde preguntas sobre las políticas de la empresa, así se aplicarían las cuatro funciones:
- Govern (gobernar): asigna la responsabilidad de las decisiones sobre riesgos de IA, incluido quién aprueba las fuentes de conocimiento a las que puede acceder el asistente.
- Map (mapear): identifica los sistemas y documentos en los que se basa el asistente, incluida la información desactualizada o contradictoria que podría afectar a sus respuestas.
- Measure (medir): evalúa las respuestas del asistente frente a las fuentes aprobadas y registra los errores u otros riesgos identificados.
- Manage (gestionar): responde a esos riesgos corrigiendo las fuentes poco fiables, restringiendo permisos o introduciendo requisitos de aprobación para las acciones importantes.
ISO/IEC 42001
ISO/IEC 42001:2023 es una norma internacional que establece los requisitos de un sistema de gestión de la inteligencia artificial (AIMS, por sus siglas en inglés).
Se centra en cómo las organizaciones establecen y mantienen la gobernanza de la IA mediante responsabilidades documentadas, evaluaciones de riesgos, auditorías internas, evaluaciones del desempeño y acciones correctivas.
Las organizaciones también pueden optar a una certificación independiente conforme a la norma. Para ello deben demostrar cómo funciona su sistema de gestión de la IA, con evidencias de las responsabilidades asignadas, las evaluaciones y las acciones correctivas.
Ley de IA de la UE (EU AI Act)
La Ley de IA de la UE establece requisitos vinculantes para los sistemas de IA incluidos en su ámbito. Lo que debe hacer una organización depende de cómo se use el sistema y del papel que desempeñe la organización:
- Cómo se usa el sistema de IA: un asistente de conocimiento interno no se considera automáticamente de alto riesgo, pero un sistema de IA usado para evaluar a candidatos a un empleo puede entrar en la clasificación de alto riesgo de la Ley.
- El papel de la organización: los proveedores y los responsables del despliegue tienen responsabilidades distintas. Según su papel, las organizaciones que trabajan con sistemas de alto riesgo pueden tener que cumplir requisitos de gestión de riesgos, documentación, conservación de registros y supervisión humana.
Tras las modificaciones introducidas en 2026, los requisitos de alto riesgo se aplicarán a partir del 2 de diciembre de 2027 para determinados sistemas independientes y del 2 de agosto de 2028 para los sistemas de IA integrados en productos regulados. Otras obligaciones de la Ley ya están en vigor.
8 buenas prácticas de gobernanza de la IA para el conocimiento de empresa
La documentación de una empresa no siempre refleja cómo funcionan realmente las cosas. Cuando los agentes de IA se basan en información desactualizada o inexacta para responder preguntas o actuar, errores que de otro modo pasarían desapercibidos pueden tener un alcance mucho mayor.
Estas son las ocho buenas prácticas que hemos reunido para ayudarte a mantener fiable el conocimiento de tu empresa y a que tus sistemas de IA rindan cuentas.
1. Controla en qué fuentes puede basarse tu IA
Puede que alguien tenga permiso legítimo para leer un documento de precios antiguo, pero al responder preguntas de clientes, por ejemplo, un asistente de IA debe usar la política vigente y no hacer referencia a la versión antigua.
Para asegurarte de que tu IA se basa en las fuentes correctas:
- Identifica las fuentes de referencia: decide qué documento o sistema es la fuente única de verdad para cada política, procedimiento o dato importante de la empresa.
- Controla lo que recupera la IA: configura de qué documentos y sistemas conectados puede recuperar información un agente. Excluye los borradores no aprobados y la información sustituida siempre que sea posible.
- Establece reglas para la información contradictoria: decide qué debe hacer un agente cuando las fuentes se contradicen, incluido cuándo señalar las discrepancias para que las revise una persona en lugar de generar una respuesta sin fundamento.
Con Slite, puedes marcar los documentos de referencia como Verified (verificados) para que aparezcan más arriba en los resultados de la IA. Si un documento ya no es fiable, puedes marcarlo como Outdated (desactualizado) para que Slite Agent lo excluya de la recuperación.
2. Asigna responsables y rendición de cuentas claros
Aunque varias personas puedan editar un documento de la empresa, alguien tiene que ser responsable de mantenerlo exacto y de resolver las versiones contradictorias.
En nuestra encuesta a 149 equipos pioneros en IA, el 78 % de los encuestados señaló la verificación por parte de un responsable con nombre y apellidos como un factor que hacía más fiable el conocimiento de la empresa.
Para asignar responsables claros al conocimiento de tu empresa:
- Asigna la responsabilidad según la experiencia: tu equipo de RR. HH. debe encargarse de las políticas para empleados, mientras que ingeniería supervisa la documentación técnica. Asigna también a alguien para mantener las instrucciones que indican a la IA qué fuentes usar.
- Define quién aprueba los cambios generados por IA: especifica quién puede revisar y aprobar las actualizaciones de los documentos de referencia. La responsabilidad de esas decisiones debe recaer en las personas que responden de esa información.
- Haz visible quién es responsable: lleva un registro de quién es responsable de cada documento importante y de cómo se reasigna esa responsabilidad cuando las personas cambian de puesto. Integra esto en tu estrategia de gestión del conocimiento más amplia.
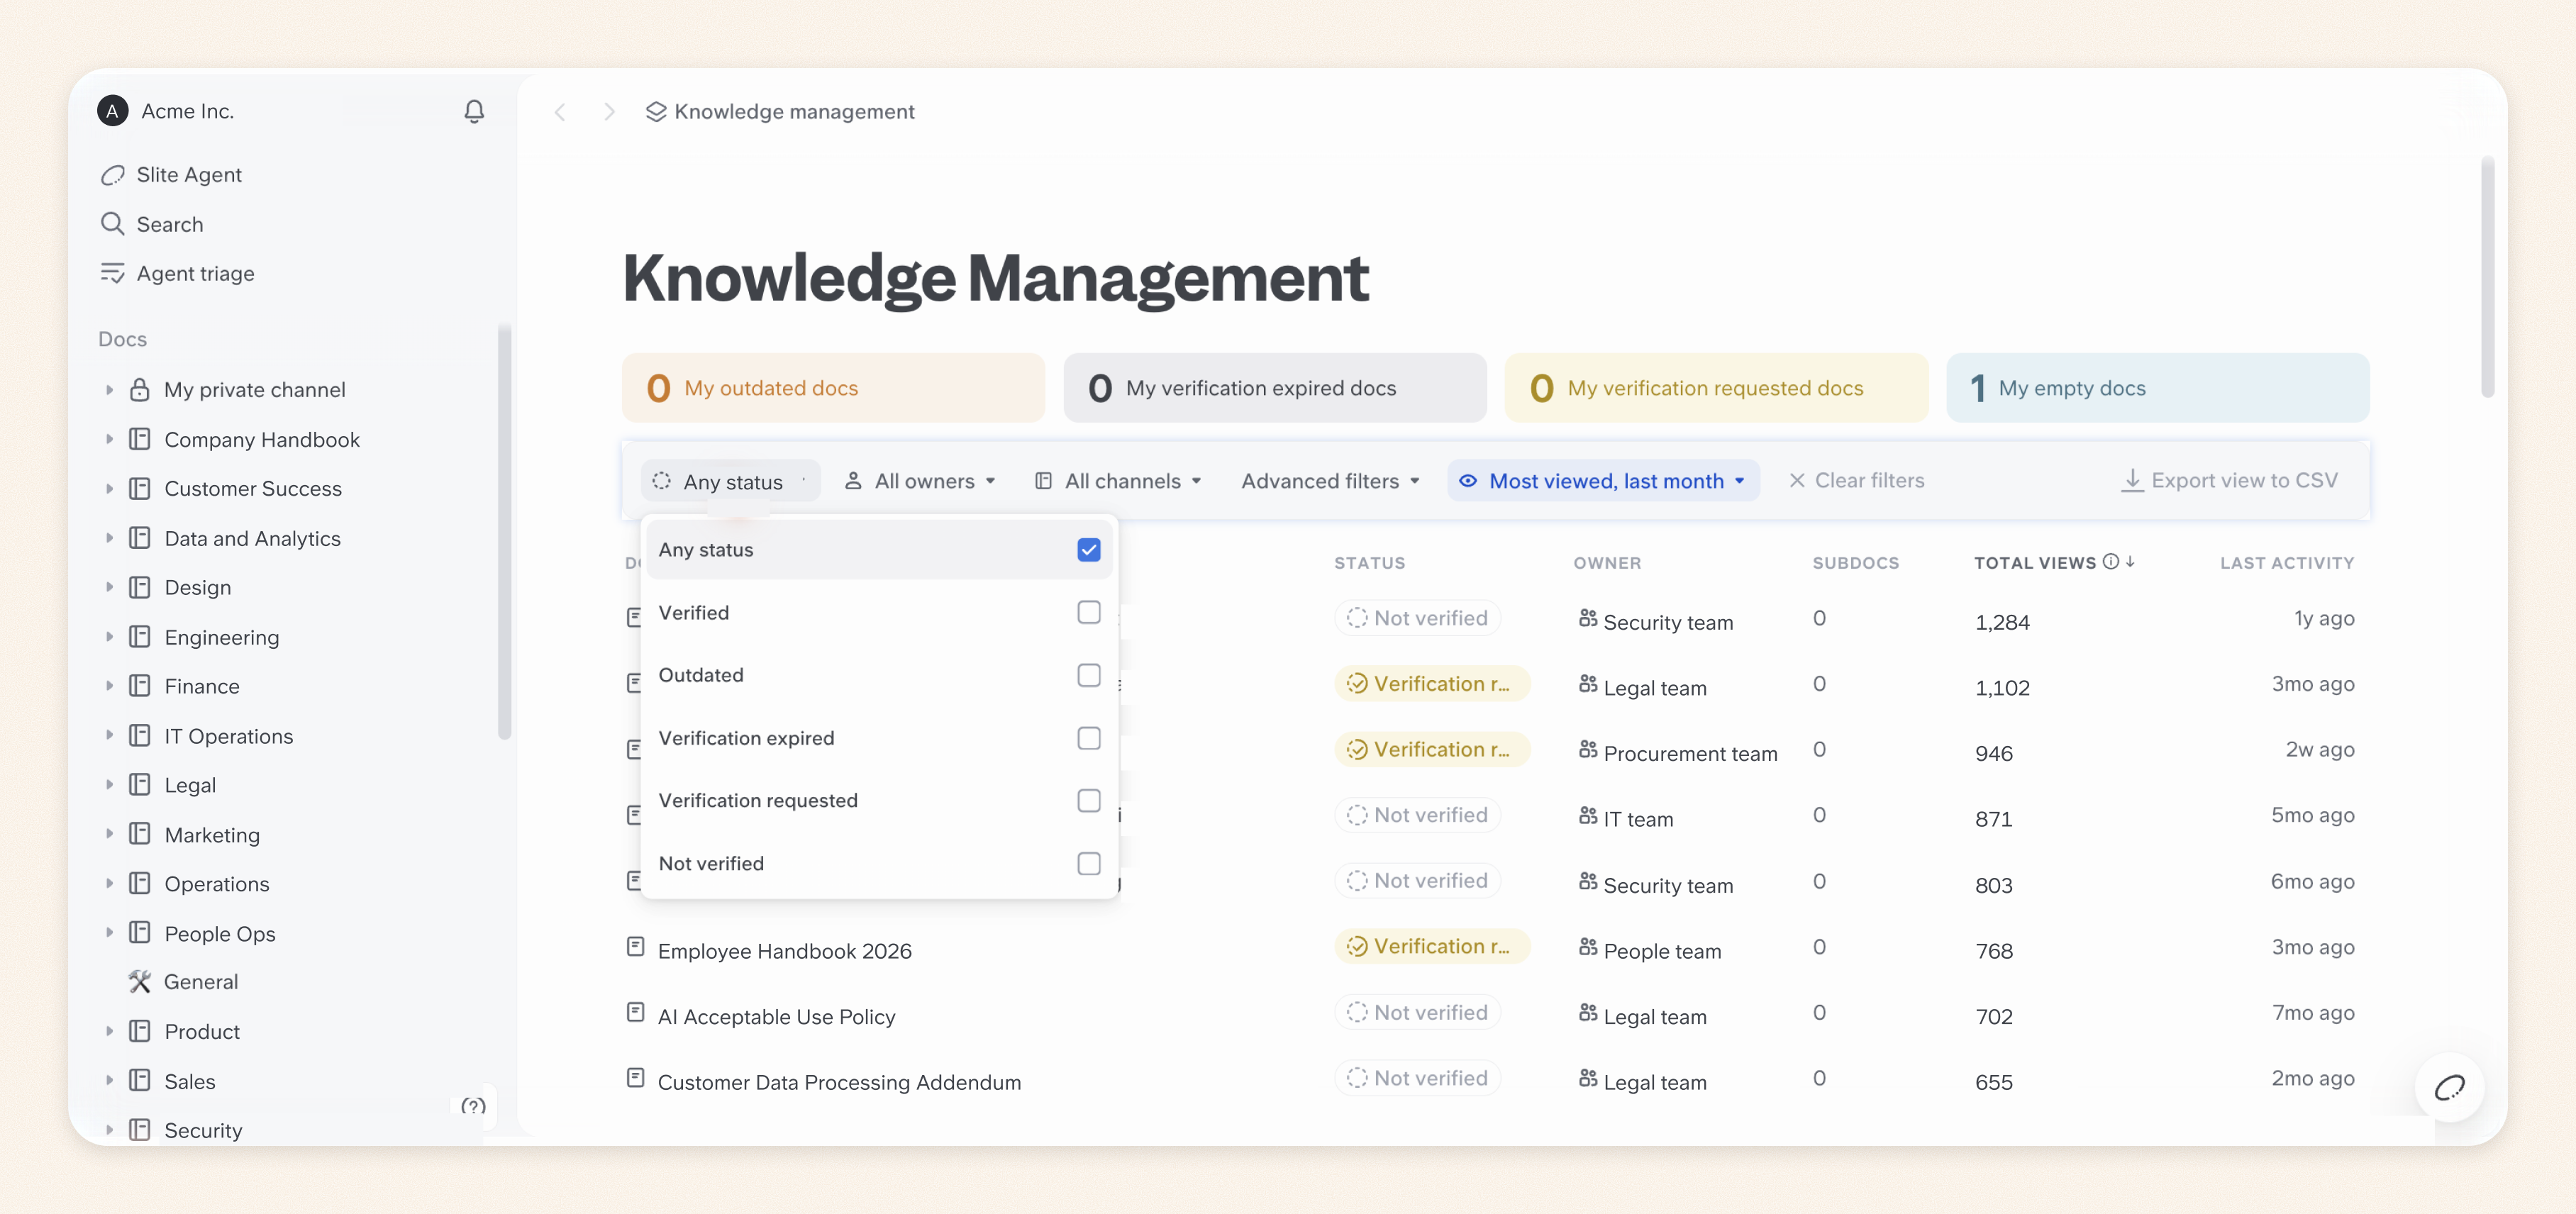
Con el Knowledge Management Panel de Slite, puedes identificar documentos sin responsable, filtrar por responsable y reasignar la responsabilidad de forma masiva. Así es más fácil cubrir los huecos en la rendición de cuentas.
3. Mantén actualizado el conocimiento del que se nutre la IA
Con el tiempo, cuenta con que el conocimiento de tu empresa se quede desactualizado. Es algo normal en el funcionamiento de cualquier empresa. Los documentos se copian, los procesos cambian y una información que antes era exacta puede dejar de reflejar cómo funcionan las cosas en tu empresa.
Sin embargo, si no hay sistemas para identificar y actualizar la información desactualizada, tus sistemas de IA pueden seguir tratándola como la fuente de verdad vigente. En nuestra investigación sobre la documentación obsoleta, el 25 % de los encuestados afirmó que seguía gestionando la documentación obsoleta de forma reactiva, sin un sistema formal.
- Establece ciclos de verificación: fija calendarios de revisión según la frecuencia con la que cambia la información, con comprobaciones más frecuentes para las políticas, los procedimientos y la documentación técnica críticos.
- Aplica rutinas de mantenimiento periódicas: controla los cambios en los sistemas conectados, identifica contradicciones entre fuentes y haz que los responsables de los documentos revisen las discrepancias. Marca la información poco fiable como desactualizada hasta que se corrija, para que los agentes de IA no sigan tratándola como referencia.
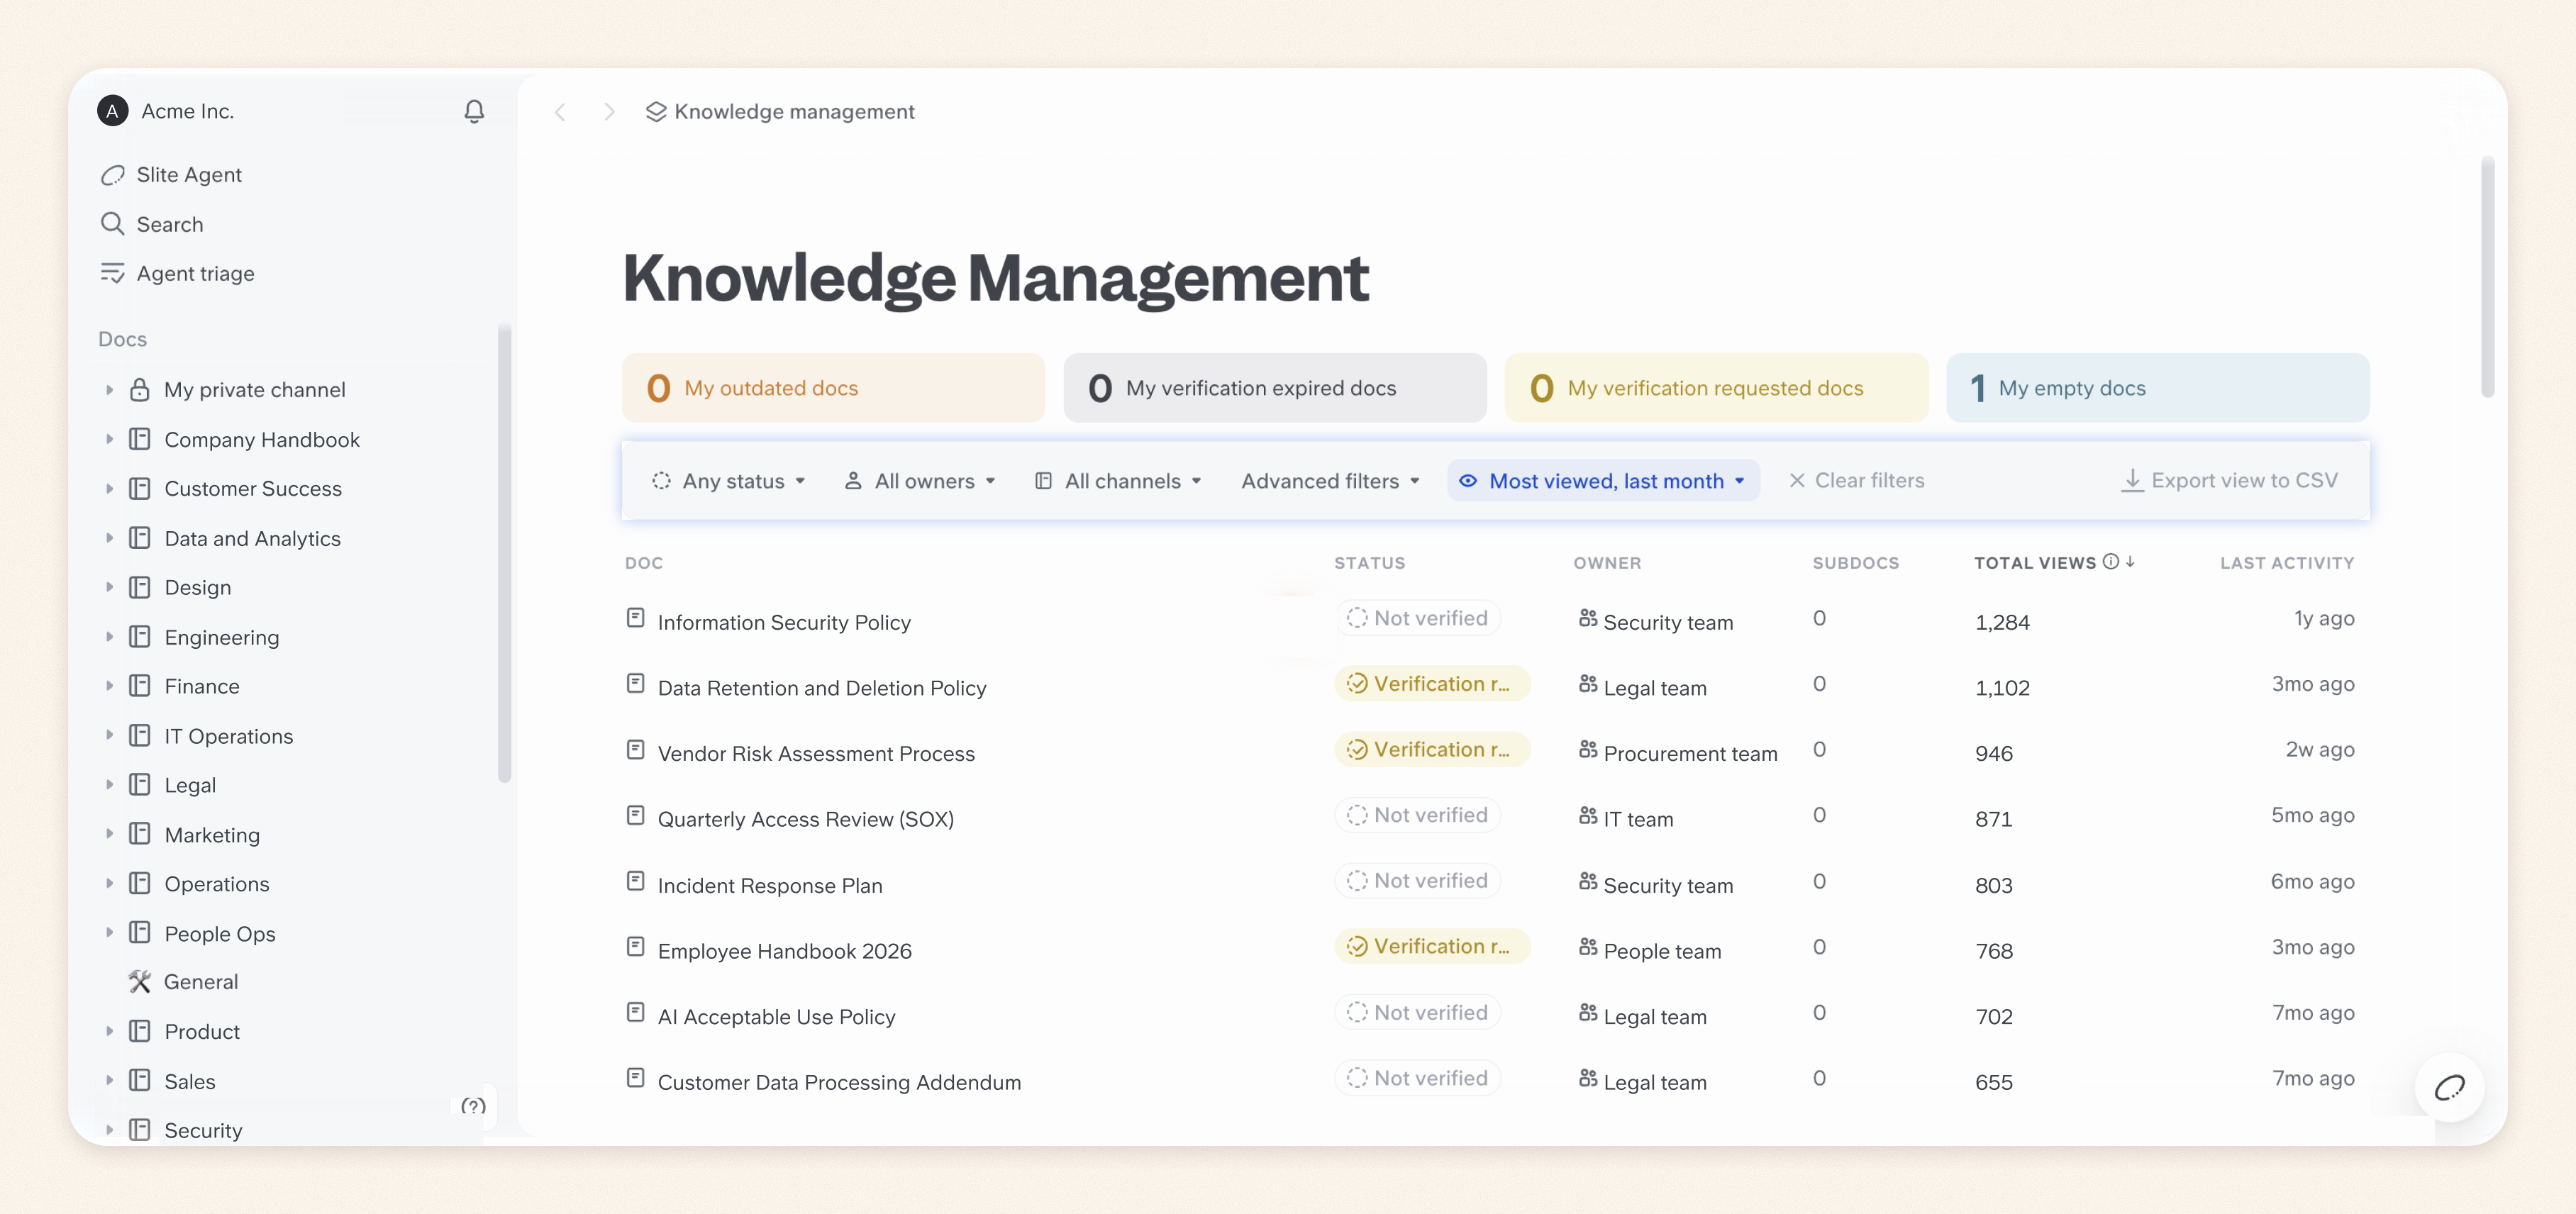
Con Slite, puedes programar la verificación de documentos y usar Slite Agent para detectar posibles desviaciones del conocimiento y proponer actualizaciones para su revisión.
Slite Agent puede leer contexto de sistemas conectados como GitHub y Jira, pero no escribe cambios en esas herramientas externas.
4. Mantén a las personas en el circuito de los cambios generados por IA
Para evitar que los errores de los agentes de IA pasen a formar parte del conocimiento oficial de tu empresa, mantén a las personas en el circuito. Los responsables de los documentos pueden revisar qué quiere cambiar un agente de IA, comparar las ediciones propuestas con el contenido original y las evidencias que las respaldan, y detectar errores antes de que pasen a formar parte de la información en la que se basan los empleados y otros agentes de IA.
Para asegurarte de que las personas pueden revisar, aprobar y rastrear los cambios generados por IA:
- Revisa los cambios generados por IA antes de aplicarlos: haz que los agentes presenten las ediciones propuestas junto al contenido original y las evidencias que las respaldan. Una persona autorizada debe poder aprobar, corregir o rechazar los cambios.
- Fija los requisitos de aprobación según el riesgo: una pequeña corrección de formato no debería requerir el mismo escrutinio que un cambio en una política de seguridad oficial. Limita los permisos de escritura directa de los agentes que manejan información sensible o de impacto.
- Identifica la actividad que procede de agentes de IA: registra si los cambios en los documentos y otras actividades proceden de una persona o de un agente de IA, incluidos los que trabajan a través de integraciones externas.
Con Slite Agent, por ejemplo, puedes revisar los cambios propuestos en un documento, ver las diferencias y el contexto que los respalda, y aceptar o descartar las sugerencias en Triage antes de que se apliquen. Además, Slite muestra si la actividad en los comentarios, el registro de actividad y las revisiones de los documentos procede de Slite Agent, de MCP o de la API, para que puedas distinguir la actividad de la IA de las contribuciones humanas.
Importante: ten en cuenta que el proceso de aprobación de Triage solo se aplica a las propuestas de Slite Agent. Los agentes externos conectados a través de Slite MCP pueden editar documentos directamente con los permisos del usuario conectado, sin pasar por Triage. Por eso, revisa sus permisos de escritura y los ajustes de aprobación de tu cliente de IA antes de permitirles editar conocimiento importante de la empresa.
5. Haz que las respuestas de la IA se puedan rastrear hasta sus fuentes
Los empleados deben poder ver de dónde sale una respuesta generada por IA y verificar la información antes de actuar. De lo contrario, corren el riesgo de fiarse de respuestas que suenan convincentes pero que no están respaldadas por conocimiento de la empresa exacto o fiable.
En nuestra encuesta, el 63 % de los encuestados señaló un enlace a una fuente de referencia activa como un factor que hacía más fiable el conocimiento de la empresa.
En Nedap, un GPT personalizado anterior daba con total seguridad respuestas incorrectas sobre políticas básicas de la empresa. André Foken, CTO de la empresa, valoró que Slite Agent pudiera dar respuestas con fuentes y reconocer cuándo no sabía algo:
«Las soluciones anteriores siempre sabían algo. Nunca acertaban, pero estaban totalmente convencidas. Esa respuesta de “no lo sé” fue el mayor avance».
Para que las respuestas generadas por IA sean más fáciles de verificar:
- Exige que se citen las fuentes: asegúrate de que las respuestas de la IA incluyan enlaces a los documentos o registros que respaldan lo que dicen, para que los empleados puedan consultar la información original.
- Ofrece el contexto de las fuentes: permite que los usuarios comprueben si un documento citado está actualizado, quién es su responsable y cuándo se verificó por última vez.
- Gestiona la falta de evidencias o las evidencias contradictorias: configura los sistemas de IA para que reconozcan la incertidumbre o señalen las discrepancias cuando sus fuentes no permitan dar una respuesta fiable.
Con Slite Ask y Slite Agent, los empleados pueden seguir las citas de las fuentes para consultar el conocimiento de la empresa que hay detrás de las respuestas generadas por IA, en lugar de fiarse solo de la respuesta.
6. Controla el acceso al conocimiento sensible de la empresa
Conectar agentes de IA a las herramientas de tu empresa no debería dar a todo el mundo, ni a los agentes de IA que usan, acceso sin restricciones a la información que contienen. Necesitas comprobaciones de permisos adecuadas para evitar que los empleados reciban respuestas generadas por IA con información de documentos privados o registros de clientes que no están autorizados a ver.
Para controlar quién puede acceder al conocimiento sensible de la empresa a través de la IA:
- Aplica los permisos durante la recuperación: asegúrate de que los empleados solo reciban respuestas de la IA basadas en información a la que están autorizados a acceder, también en las herramientas conectadas.
- Restringe el acceso a las fuentes conectadas: revisa los permisos concedidos a integraciones, cuentas de servicio y agentes de IA. Aplica el principio de mínimo privilegio y da a cada agente solo los permisos que requieren sus tareas.
- Pon a prueba los límites de tus permisos: prueba las reglas de seguridad de tu base de conocimiento con cuentas de empleado, de colaborador externo y de administrador, sobre todo en canales privados y documentos restringidos.
Con Slite Agent, por ejemplo, el acceso a las fuentes conectadas sigue uno de dos modelos, según la integración. El acceso Mirrored respeta los permisos de cada usuario en la herramienta original, mientras que el acceso Shared permite a los administradores del espacio de trabajo controlar qué usuarios y grupos pueden consultar la información conectada.
7. Mantén un registro de auditoría
Si un agente de IA modifica una política importante de la empresa y más adelante alguien cuestiona el cambio, necesitas reconstruir qué decía originalmente el documento, quién lo cambió y quién aprobó el cambio. Un registro de auditoría te da las evidencias para investigar los errores y determinar qué versión de la política estaba vigente en ese momento.
Para asegurarte de que tienes un registro fiable al que recurrir:
- Registra los cambios y sus autores: anota qué se modificó, cuándo ocurrió y si el cambio lo hizo una persona, un agente de IA o una integración.
- Conserva las versiones anteriores y las aprobaciones: usa el control de versiones de documentos para conservar el contenido anterior y los registros de aprobación, de modo que puedas reconstruir qué estaba vigente en un momento concreto.
- Revisa los registros de auditoría: investiga los cambios no autorizados, los errores recurrentes o las discrepancias entre la información aprobada y la publicada.
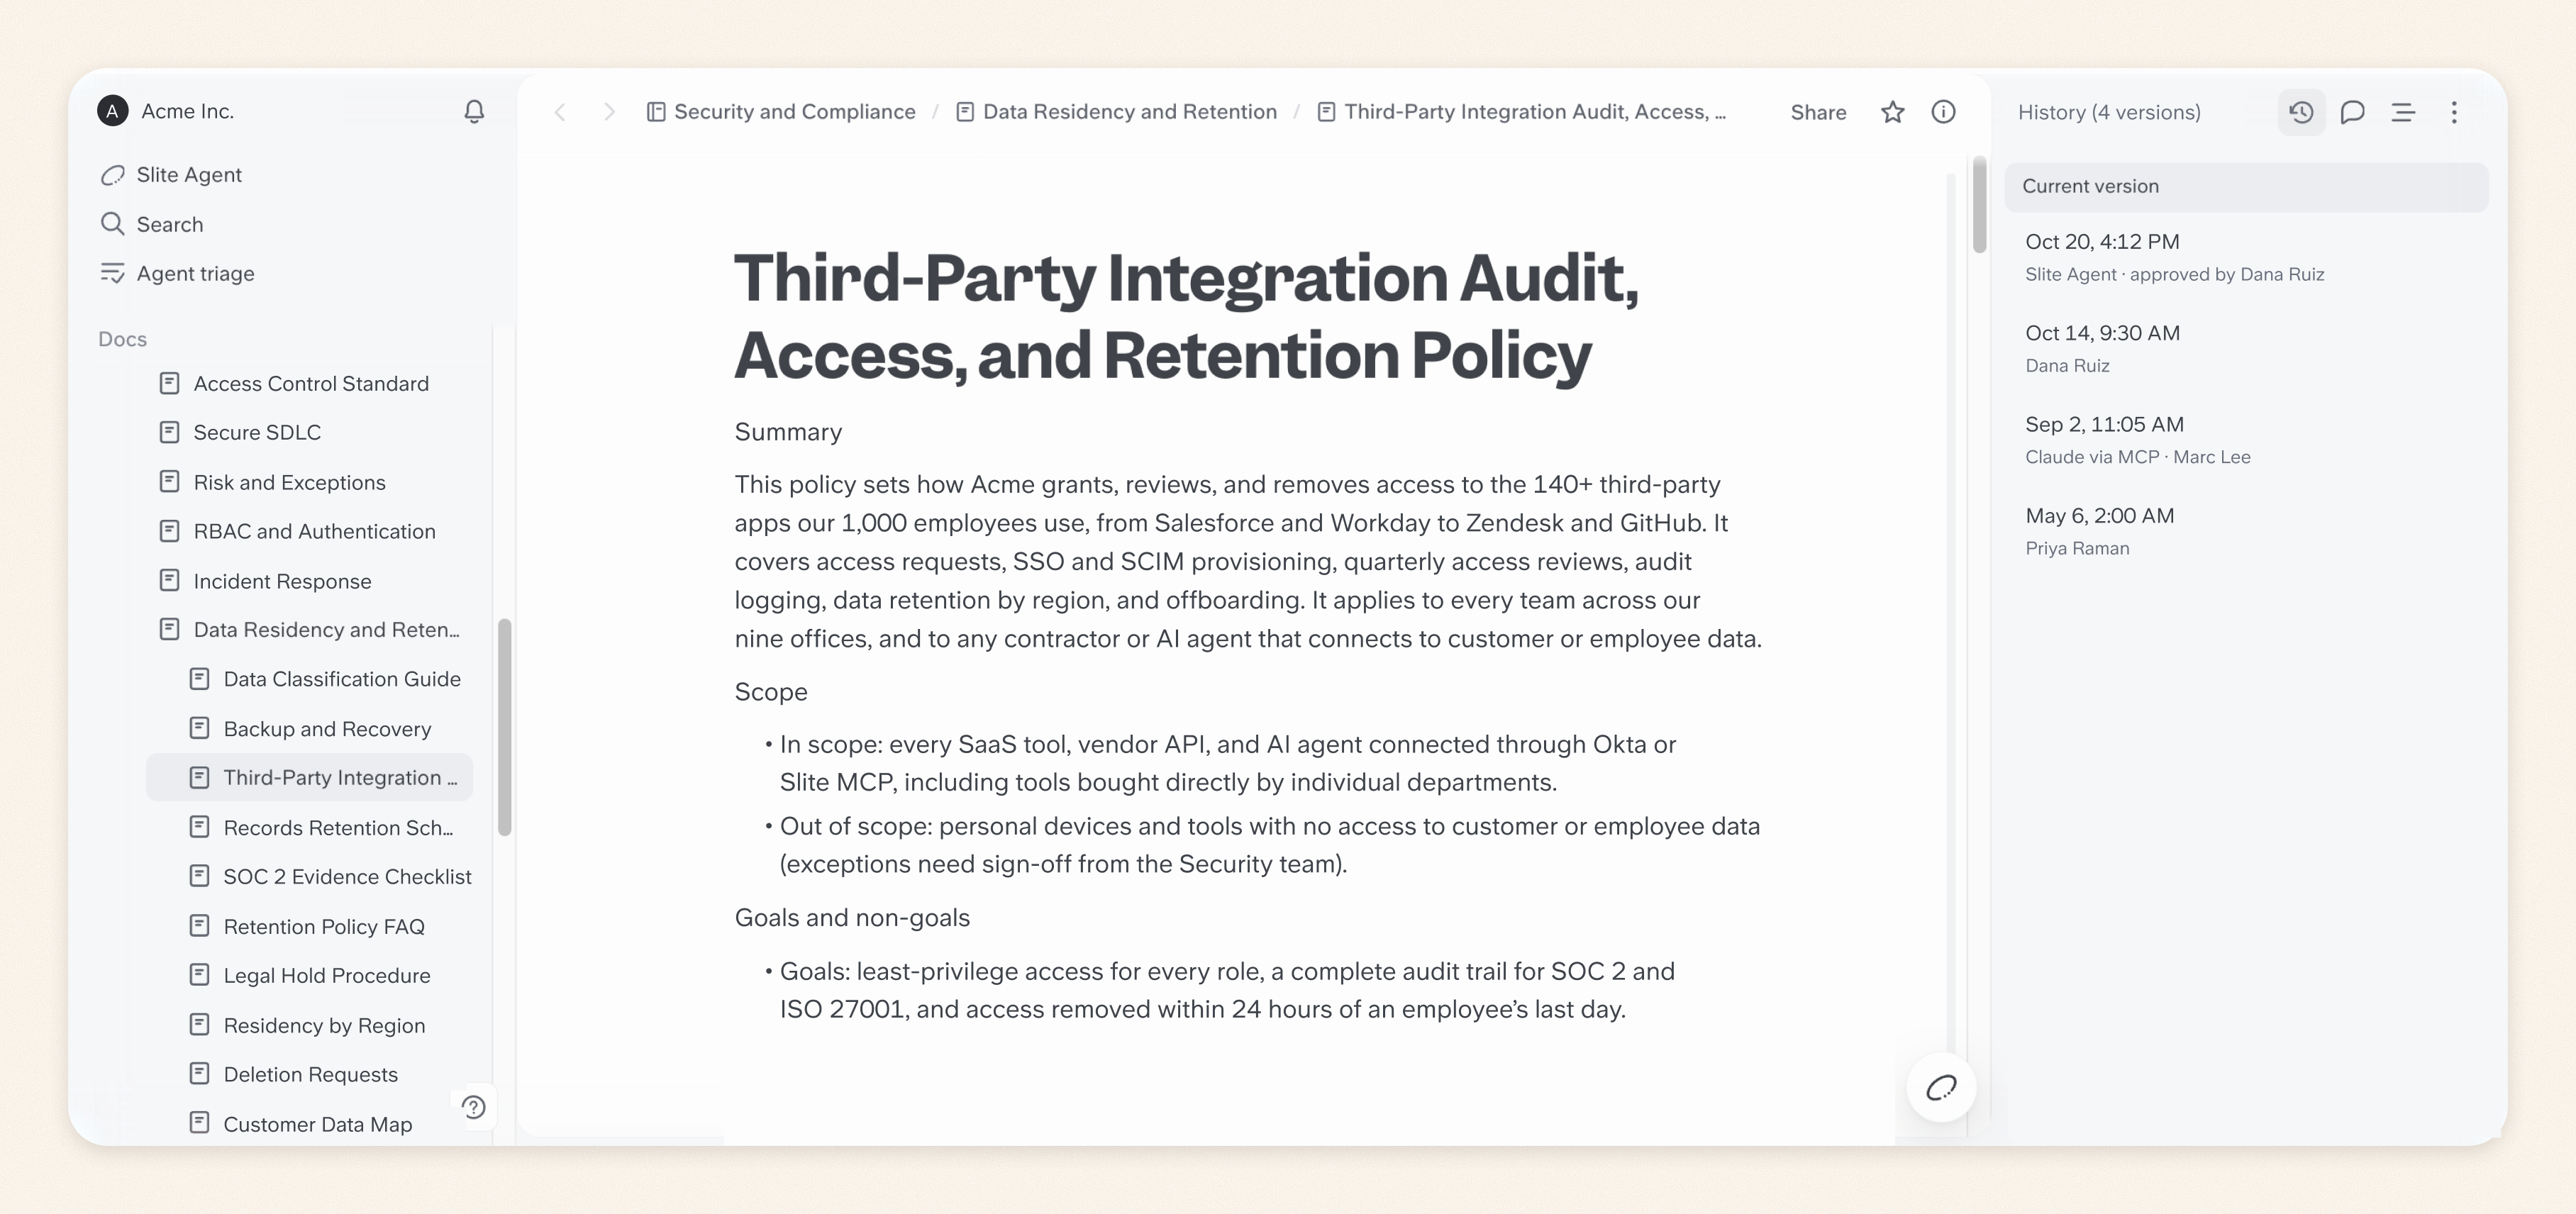
Con Document History de Slite, puedes consultar versiones anteriores, comparar cambios, identificar a los colaboradores humanos o de IA y restaurar contenido anterior. Los registros de auditoría de Enterprise ofrecen visibilidad adicional sobre la actividad del espacio de trabajo.
8. Mide si tus controles de gobernanza funcionan
Cuenta con que surjan nuevas carencias en tus procesos de gobernanza a medida que evolucionan el conocimiento de tu empresa y tus sistemas de IA. Para identificarlas, tienes que evaluar lo bien que funcionan tus controles actuales y comprobar si los cambios que haces resuelven de verdad los problemas que encuentras.
Para evaluar y mejorar tus procesos de gobernanza con el tiempo, haz seguimiento de:
- Salud del conocimiento: controla el porcentaje de documentos importantes con responsable asignado y verificación vigente, junto con la acumulación de contenido desactualizado o sin revisar.
- Calidad de las respuestas de la IA: registra las respuestas incorrectas o sin fundamento, las preguntas sin respuesta y si las fuentes citadas respaldan realmente la información ofrecida.
- Tiempos de revisión y resolución: mide cuánto se tarda en revisar los cambios propuestos por la IA y en resolver las lagunas de conocimiento o discrepancias detectadas.
Con Slite, puedes usar el Knowledge Management Panel para supervisar la salud de la documentación, mientras que Ask Insights te ayuda a identificar las preguntas sin respuesta y las respuestas que los empleados han marcado como incorrectas.
Cuando estas métricas revelen un problema, asígnalo al responsable adecuado, investiga la causa y vuelve a probar las respuestas de la IA afectadas después de hacer las correcciones necesarias.
Checklist para implantar la gobernanza de la IA
Antes de desplegar un asistente de IA en toda tu empresa, averigua qué pasa cuando se encuentra con un documento restringido o una política desactualizada.
Empieza con un flujo de trabajo limitado, como un asistente que responde preguntas a partir del conocimiento aprobado de la empresa. A continuación tienes una checklist para probar sus controles y registrar evidencias de que funcionan.
- Mapea las fuentes de conocimiento de tu IA: enumera los documentos, bases de datos y herramientas conectadas de los que tu sistema de IA puede recuperar información, indicando qué fuentes están aprobadas para el uso previsto.
- Verifica la autoridad de las fuentes: prueba cómo gestiona el sistema los documentos desactualizados, los borradores no aprobados y la información contradictoria. Confirma que no trata estas fuentes como igual de fiables.
- Confirma los responsables y los calendarios de revisión: comprueba que los documentos críticos tienen responsables asignados, fechas de verificación y un proceso para revisar los cambios.
- Prueba los permisos de acceso: usa cuentas con distintos niveles de permisos para confirmar que la IA no puede recuperar información privada para usuarios no autorizados.
- Prueba los controles de aprobación humana: haz que un agente proponga un cambio en un documento de prueba. Verifica que los cambios de impacto requieren la aprobación adecuada y comprueba si algún agente conectado puede saltarse ese proceso.
- Comprueba la procedencia de las respuestas: haz preguntas cuya respuesta conozcas y revisa las citas para confirmar que respaldan las respuestas. Prueba qué pasa cuando falta la información.
- Verifica los registros de auditoría: haz un cambio de prueba y confirma que puedes identificar quién o qué lo hizo, cuándo ocurrió y qué se modificó.
- Configura una supervisión continua: decide qué métricas usarás para medir la eficacia de tus controles, quién revisará los resultados y con qué frecuencia.
Para cada comprobación fallida, asigna un responsable, documenta la acción correctiva y vuelve a probar antes de ampliar el flujo de trabajo de IA. Conserva los resultados de las pruebas y los registros de aprobación correspondientes como evidencia de tus controles de gobernanza.
¿Qué pasa cuando falla la gobernanza de la IA?
Cuando los sistemas de IA se basan en conocimiento de la empresa poco fiable o funcionan sin los controles adecuados, los empleados pueden actuar a partir de información errónea antes de que nadie detecte el error, y los agentes de IA con permisos excesivos pueden hacer cambios que afecten al resto del negocio.
Estas son algunas de las consecuencias:
- Los empleados pueden tomar decisiones basadas en información incorrecta: un asistente de IA podría recuperar una política de reembolsos desactualizada y decirle a un agente de soporte que un cliente no tiene derecho a un reembolso. El equipo tiene entonces que corregir la decisión y gestionar la reclamación resultante. Es uno de los peligros de la documentación obsoleta, sobre todo cuando la IA hace que la información desactualizada sea más fácil de encontrar y reutilizar.
- La información sensible de la empresa queda expuesta con facilidad: si los sistemas de IA no respetan los permisos de acceso, los empleados podrían recibir respuestas con documentos confidenciales o registros de clientes que no están autorizados a ver. Según la información expuesta, esto podría dar lugar a investigaciones de seguridad y problemas de cumplimiento normativo.
- Los cambios no aprobados afectan a la forma de trabajar: un agente de IA podría modificar un procedimiento importante sin revisión humana. Los empleados podrían empezar a seguir instrucciones incorrectas, y otros sistemas de IA que recuperen ese documento podrían repetir los mismos errores.
- Investigar y corregir los errores se vuelve difícil: sin citas de las fuentes ni registros de actividad fiables, los equipos pueden tener dificultades para identificar de dónde salió una respuesta incorrecta o determinar qué documentos cambió un agente. Esto puede retrasar la recuperación mientras los empleados siguen confiando en la información afectada.
Gobierna el conocimiento que hay detrás de tu IA con Slite
Cuando cambian las políticas o los procesos de la empresa, la información en la que se basa tu IA tiene que cambiar con ellos. Slite te ayuda a gestionar qué documentos son fiables, identificar la información desactualizada y revisar las actualizaciones propuestas por la IA antes de que pasen a formar parte del conocimiento oficial de tu empresa.
Así puedes poner en práctica algunos de estos controles en Slite:
- Marca los documentos poco fiables como Outdated. Abre el documento afectado, haz clic en su estado de verificación y márcalo como Outdated. Slite Agent excluye los documentos desactualizados de la recuperación, mientras que Slite Ask les da menos prioridad en los resultados.
- Verifica los documentos en los que debe confiar tu IA. Cuando el responsable de un documento haya revisado y actualizado la información, marca el documento como Verified y fija una fecha de revisión futura. Los documentos verificados aparecen más arriba en los resultados de búsqueda con IA de Slite, y los responsables reciben un aviso cuando caduca su verificación.
- Comprueba si tu documentación sigue reflejando cómo funcionan las cosas. Conecta a Slite Agent las herramientas relevantes, como Slack o Linear. Abre un documento y ejecuta Agent Maintenance para contrastarlo con esas fuentes. Cuando el Agent encuentre discrepancias, revisa los cambios que propone y las evidencias que los respaldan en Triage antes de aplicarlos.
- Encuentra y corrige las lagunas en las respuestas de la IA. Abre Ask Insights y revisa las pestañas Reported y Missing answer. Asigna a un compañero para que investigue el problema, actualice la documentación correspondiente y genere una nueva respuesta para comprobar si el problema se ha resuelto.
También puedes configurar rutinas de mantenimiento para los documentos importantes. Con la base de conocimiento que se mantiene sola de Slite, Slite Agent busca cambios y propone actualizaciones para que tu equipo las revise antes de aplicarlas.
¿Quieres ver cómo funcionarían estos controles con tu base de conocimiento actual y tus herramientas conectadas? Reserva una demo y te lo enseñaremos paso a paso.
Preguntas frecuentes
¿Cuál es la diferencia entre la gobernanza de la IA y la gobernanza de datos?
La gobernanza de datos se centra en cómo las organizaciones gestionan la calidad, la titularidad, el acceso y la seguridad de los datos. La gobernanza de la IA tiene un alcance más amplio y abarca cómo los sistemas de IA usan esa información, generan resultados, toman decisiones y funcionan bajo supervisión humana.
¿Quién es responsable de la gobernanza de la IA en una organización?
La gobernanza de la IA suele ser una responsabilidad compartida entre la dirección, TI, seguridad, cumplimiento normativo y los equipos de negocio implicados. Las organizaciones deben designar responsables claros para cada sistema de IA, cada riesgo y el conocimiento en el que se basan esos sistemas.
¿Con qué frecuencia se debe revisar un marco de gobernanza de la IA?
Revisa tu marco de gobernanza de la IA con regularidad y siempre que haya cambios significativos en tus sistemas de IA, tus procesos de negocio o los requisitos normativos. Los sistemas de mayor riesgo pueden requerir evaluaciones más frecuentes y una supervisión continua.
¿Se aplican las reglas de gobernanza de la IA a las herramientas de IA de terceros?
Sí. Si una herramienta de IA de terceros accede al conocimiento de la empresa, sigues necesitando controles adecuados sobre qué información puede recuperar, cómo se tratan esos datos y qué acciones puede realizar la herramienta. Revisa las políticas del proveedor y configura los permisos antes de conectar fuentes sensibles.